الأمن السيبراني
ثمانية أسئلة قبل اختيار مزوّد خدمة الكشف والاستجابة المُدارة
كل عرض لخدمة الكشف والاستجابة المُدارة يعد بمراقبة على مدار الساعة. أما الفروق المهمة فتكمن في ما يُراقب، ومن يراقب، وما يحق له فعله في الثالثة فجرًا.
الملف التعريفي
مجالات عملنا الأربعة ومكاتب السلع الاثنا عشر وجميع خطوط الخدمات في وثيقة واحدة. تصفّحها عبر الإنترنت أو حمّل ملف PDF.
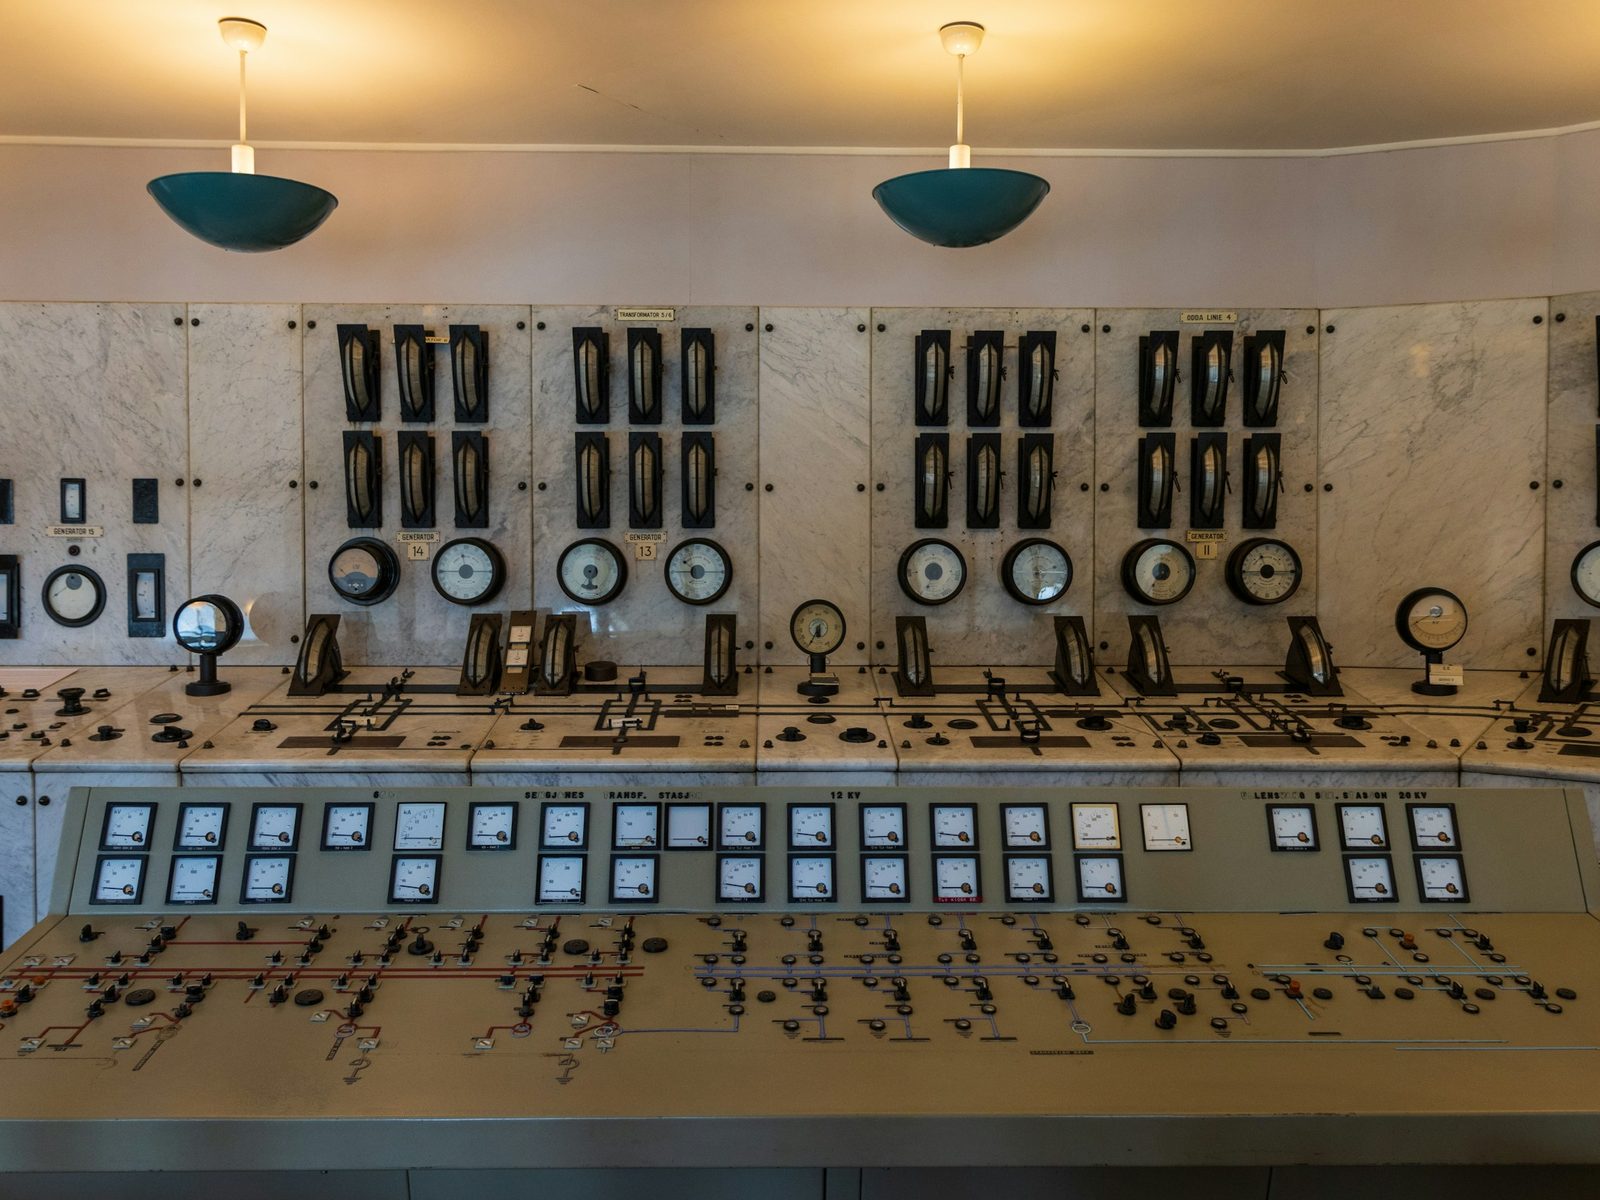
أمن مدمج في الأنظمة التي تبنيها وتشغّلها، من الشيفرة والحسابات السحابية حتى غرف التحكم والصلاحيات المميّزة.
إصلاح خلل في التصميم بعد التشغيل يكلّف أضعاف اكتشافه أثناء المراجعة. لذلك نعمل مع فرق التطوير لإضافة مراجعة الشيفرة وفحص الاعتماديات البرمجية واختبارات الأمن إلى مسارات الإصدار، ومع فرق السحابة لإبقاء الحسابات والهويات والتخزين مهيّأة بأمان مع كل تغيير.
أما التقنيات التشغيلية فتحتاج إلى تعامل مختلف؛ ففي محطات الكهرباء والمرافق والموانئ قد يوقف فحص غير مدروس عملية تشغيلية، لذلك يبدأ مهندسونا بتقييم سلبي، ويقسّمون الشبكات وفق IEC 62443، ويراقبون البروتوكولات الصناعية دون لمس وحدات التحكم. وفي كل البيئات نشدّد إدارة الهوية، لأن بيانات الدخول المسروقة تبقى أكثر طرق الاختراق شيوعًا: مصادقة متعددة العوامل في كل مكان، ووصول مميّز محفوظ في خزائن آمنة وجلسات مسجّلة، وبيانات مصنّفة ومشفّرة.
| الخدمة | النطاق | الأساليب والمخرجات |
|---|---|---|
| التطوير الآمن وDevSecOps | مراجعة الشيفرة والفحص الساكن والديناميكي وتحليل المكوّنات البرمجية ضمن مسارات التطوير والإصدار. | مراجعة الشيفرة، SAST / DAST، SBOM |
| الوضع الأمني للسحابة | مراجعة البنية المعمارية، وإدارة الوضع الأمني السحابي، وتحصين بيئات AWS وAzure وGoogle Cloud والسحابات المحلية. | CSPM، مراجعة Landing Zone، CIS Benchmarks |
| أمن التقنيات التشغيلية وأنظمة التحكم الصناعي | تقييمات وتقسيم للشبكات ومراقبة لمنشآت الطاقة والمرافق والموانئ والمصانع. | IEC 62443، تقسيم الشبكات، مراقبة التقنيات التشغيلية |
| أمن البلوك تشين والعقود الذكية | تدقيق العقود الذكية، ومراجعة المحافظ الرقمية وخدمات الحفظ، وتقييم أمن منصات التداول. | تدقيق العقود الذكية، مراجعة الحفظ، أمن منصات التداول |
| إدارة الهوية والوصول المميّز | تصميم حلول إدارة الهوية والوصول والمصادقة متعددة العوامل وإدارة الوصول المميّز، ونشرها في البيئات الهجينة. | IAM، MFA، PAM |
| بنية انعدام الثقة | خرائط طريق وتنفيذ لبنية تتحقق من كل مستخدم وجهاز واتصال. | ZTNA، التقسيم الدقيق، الثقة في الأجهزة |
| حماية البيانات | تصنيف البيانات ومنع تسرّبها والتشفير وإدارة المفاتيح بما يتوافق مع قانون حماية البيانات الشخصية في سلطنة عُمان. | DLP، التشفير، قانون حماية البيانات الشخصية |
نتفق كتابيًا على الأهداف والنطاق والتوقيت والصلاحيات قبل بدء أي اختبار أو مراقبة.
نحدّد ما لديك، ومدى انكشافه، وما سيستهدفه المهاجم أولًا.
نتائج مرتّبة حسب أثرها على الأعمال، مع خطة معالجة يستطيع فريقك تنفيذها.
تطبيق الضوابط ثم إعادة الاختبار للتأكد من نجاح المعالجة.
كشف على مدار الساعة، مع خطة مُختبَرة ومستجيبين جاهزين عند وقوع أي حادث.
الأمن السيبراني
كل عرض لخدمة الكشف والاستجابة المُدارة يعد بمراقبة على مدار الساعة. أما الفروق المهمة فتكمن في ما يُراقب، ومن يراقب، وما يحق له فعله في الثالثة فجرًا.
الأمن السيبراني
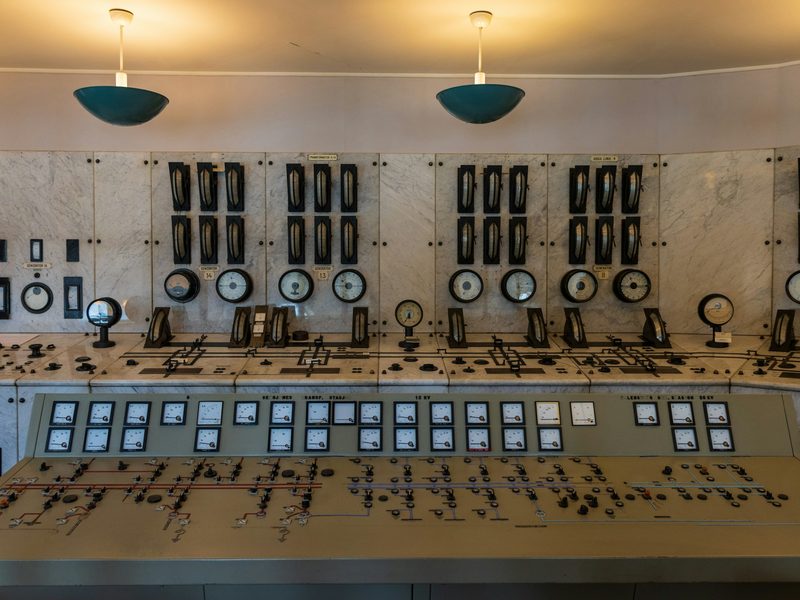
لا يمكنك حماية وحدة تحكم لا تعرف بوجودها. وفي معظم المواقع الصناعية يكون أول مشروع مفيد هو حصر دقيق للأصول يُجمع دون التأثير في العمليات.
الأمن السيبراني
القرارات المتخذة في الساعات الأولى من الحادث تحدد حجم الخسارة، ومدة التعافي، وقدرتك لاحقًا على تفسير ما حدث.
أرسل إلينا التفاصيل، وسيردّ عليك المسؤول عن هذا المجال خلال يوم عمل واحد.